❌

Reading view

Abandonado, navegador Arc será encerrado de vez em 22 de dezembro

Depois de encerrar o desenvolvimento do Arc no início do ano passado, a The Browser Company anunciou hoje que está encerrando de vez o funcionamento do seu outrora popular navegador, forçando usuários a migrar para alternativas como o Dia — outro browser da casa.

A empresa explicou no site oficial do Arc que o fim do suporte ao navegador acontecerá em fases, culminando na sua morte definitiva em 22 de dezembro (tanto no macOS quanto no Windows).

We've decided to sunset Arc on December 22, 2026.

That's not an easy sentence to write. We spent years building Arc and celebrating each and every release along the way: we have so much pride and love for what we made alongside the Arc community.

Our priority is to deliver…

— Arc (@arcinternet) October 22, 2026

A partir de hoje, já não é mais possível criar novas contas no Arc; em 23 de novembro, o recurso Browse for Me e outras ferramentas de inteligência artificial do navegador serão desativadas, bem como a habilidade de “logar e sincronizar as suas abas”. Em 22/12, a The Browser Company também removerá o Arc Search do Google Play e desativará todas as contas de usuários.

Como comentamos no ano passado, a desenvolvedora abandonou o Arc para focar no Dia, que conta com um grande foco em IA. Na época, o diretor executivo da The Browser Company, Josh Miller, disse que sua equipe até considerou tornar o Arc em um navegador de código aberto, mas que desistiu da ideia pois o kit de desenvolvimento de software (SDK, na sigla em inglês) do Arc ainda era valioso para a companhia.

Desde então, o Arc chegou a receber atualizações de segurança — algo que também será encerrado agora. Antes independente, a The Browser Company agora também é uma subsidiária da Atlassian (dona do Trello).

  •  

WhatsApp desenvolve browser interno no iOS e começa a testar agendamento de mensagens

Usuários do WhatsApp não precisarão mais sair do aplicativo para abrir links compartilhados na plataforma. Isso porque, de acordo com o WABetaInfo, a Meta permitirá abrir qualquer endereço no navegador integrado do mensageiro — algo que, atualmente, está restrito a certos links de empresas.

Com a futura novidade, usuários poderão ativar o navegador integrado direto nas configurações do app. Quando ativado, qualquer link enviado ou recebido na plataforma será aberto nesse browser interno — uma opção que poderá ser desativada a qualquer momento caso o usuário queira voltar para o navegador padrão.

Segundo o site, a sessão de navegação é independente da conversa em que o link foi compartilhado, o que significa que será possível continuar navegando sem se limitar à página enviada ou recebida. Também haverá uma seção para gerenciar dados, com opções para limpar cookies e cache dos sites visitados.

WhatsApp beta
Imagem: WABetaInfo

Em termos de segurança e privacidade, o WhatsApp não terá acesso aos links compartilhados ou abertos pelos usuários. Os dados de navegação serão armazenados localmente no dispositivo — como já ocorre com o Safari.

Agendamento de mensagens é liberado para testadores

Em desenvolvimento desde o início deste ano, o recurso que permitirá aos usuários programar o envio de uma mensagem para uma data e/ou um horário específicos começou a ser disponibilizado gradualmente para testadores do app — a etapa que antecede o lançamento público, ainda sem data definida.

Além de texto, será possível agendar o envio de fotos, vídeos e links. O processo funcionará de forma semelhante ao de plataformas como o Telegram, bastando tocar e segurar o botão de envio após escrever uma mensagem (ou na tela de edição de uma foto) para que a interface de seleção de data e hora apareça.

WhatsApp beta
Imagem: WABetaInfo

Segundo o site, será possível agendar mensagens com antecedência mínima de dez minutos. As mensagens agendadas ficarão disponíveis na tela de informações do chat, onde poderão ser apagadas ou visualizadas; em grupos, elas só serão enviadas a participantes que já eram membros no momento do agendamento.

  •  

Hackers obtain counterfeit TLS certificates for Google and other large services

Attackers hijacked three top-level domains and used their control to mint counterfeit TLS certificates for Google and other large organizations, Google said Tuesday.

The attackers launched a series of attacks on the .gh, .sl, and .as country code top-level domains (ccTLDs) and then modified authoritative DNS records for selected domains within those namespaces. By controlling those DNS records, the attackers were able to pass automated domain control validation checks and obtain unauthorized certificates for “several Google domains” and “several leading global brands and widely used online services.” Google said it updated Chrome to block all certificates it identified as unauthorized, and worked with the issuing certification authorities to ensure the unauthorized certificates for Google properties were revoked.

Certificate issuance: The weak link in the chain

TLS certificates are the cryptographic credentials that underpin authentication and encryption protections for websites, mail servers, and other Internet infrastructure. These x.509 certificates use a digital signature to bind a domain name such as google.com to a public key. The public key is publicly available, while the private key is held only by the website operator. When a connection shows that the keys match, the visiting party knows it’s connected to the authentic site rather than an impostor. Possession of unauthorized certificates allows attackers to cryptographically impersonate the affected infrastructure.

Read full article

Comments

© Getty Images

  •  

Apple, Mozilla e Google bloqueiam certificados vulneráveis em seus navegadores

A Apple bloqueou recentemente oito certificados vulneráveis que eram utilizados pelo Safari para determinar se uma página da web era legítima ou não — recurso que existe para proteger usuários de cópias baratas de sites feitas para golpes.

De acordo com informações do BleepingComputer, essas chaves privadas foram revogadas pela autoridade certificadora indiana eMudhra após pesquisadores descobrirem que eram tão fracas que qualquer pessoa poderia utilizá-las para forjar um certificado de uma página legítima.

Além do Safari, navegadores populares como o Mozilla Firefox e o Google Chrome também se baseavam nesses certificados para proteger usuários. Em um relatório, inclusive, a Mozilla explicou que todos os oito certificados utilizavam chaves privadas P-384 (geradas em abril de 2025), as quais tinham valores menores que 256 — o que permitia a qualquer pessoa recuperá-las testando apenas 256 possibilidades.

Descoberta primeiro por um pesquisador identificado apenas como Wayne, em 17 de outubro, a vulnerabilidade foi demonstrada no GitHub por outro pesquisador chamado Flüpke, o qual mostrou que uma chave privada para o certificado “EM OV TLS CA – G3C” da eMudhra contava com um valor de apenas 4.

Em uma resposta à Mozilla, desenvolvedora do Firefox, a eMudhra disse que identificou um erro em um script usado para gerar certificados que fazia com que um segundo conjunto de chaves mais fracas fosse gerado — as quais eram, então, selecionadas erroneamente como as chaves definitivas por terem rótulos parecidos com os das chaves corretas.

A autoridade também colocou panos quentes na situação ao afirmar que a maioria dos certificados nunca foi usada em produção e que não encontrou evidências de que o problema tenha afetado usuários finais.

Além do Safari, o Firefox e o Chrome também já revogaram esses certificados.

Macs ainda podem estar vulneráveis

Ainda de acordo com o veículo, Dennis Jackson, engenheiro de criptografia da Mozilla, alertou que o utilitário embutido /usr/bin/curl do macOS poderá continuar confiando nesses certificados vulneráveis, pois o seu bundle de certificados não verifica se os certificados foram revogados.

Isso quer dizer que, caso o Mac já tenha aceitado algum desses certificados, ele continuará confiando nele até que haja uma correção — algo que só poderá ser feito em uma futura atualização de segurança.

  •  

Chrome: Google aprimora avisos de segurança e reforça proteção contra ataques ClickFix

O Google anunciou uma série de novidades envolvendo cibersegurança para o Chrome, incluindo uma nova página de aviso para sites perigosos, proteção contra ataques do tipo ClickFix e uma expansão da detecção de golpes com o Gemini.

Agora, avisos sobre sites maliciosos se dividem entre “sites suspeitos” (quando há uma avaliação com menor grau de confiança, indicando um possível risco de danos ao usuário) e “sites perigosos” (quando há uma avaliação com alto grau de confiança, indicando um risco elevado de danos ao usuário).

Para sites suspeitos, os usuários são apenas notificados, enquanto para sites perigosos o aviso é exibido em um formato de tela inteira com fundo vermelho:

Essa avaliação, feita pelo recurso de Proteção Reforçada, também ganhou novidades, já que o Google migrou a ferramenta para um novo modelo do Gemini, capaz de avaliar o conteúdo das páginas (como a marca representada ou a intenção delas) e, se necessário, enviá-lo à nuvem.

O Google destacou, porém, que o Chrome minimiza a quantidade de dados compartilhados com os servidores, analisando o texto das páginas somente quando um site apresenta indicadores de golpe com alto grau de confiança. Sempre que algo é processado fora do dispositivo, o Google afirma que não registra logs, não armazena essas informações nem treina os modelos de IA da empresa com esses dados.

Além disso, o mesmo recurso passa a oferecer proteção contra golpes do tipo ClickFix (ataques que simulam verificações CAPTCHA para induzir usuários a copiar e colar comandos maliciosos no Terminal do macOS ou no prompt de comando do Windows), detectando automaticamente quando o usuário é induzido a copiar comandos suspeitos, que são “higienizados” antes de serem enviados para a área de transferência da máquina, com a remoção de informações de identificação pessoal (PII), e encaminhados à Navegação Segura para análise adicional. Se o comando for nocivo, um alerta é exibido.

via Tecnoblog

  •  

Emulador permite experimentar o iPhone original diretamente do navegador

Cerca de 19 anos após o lançamento do primeiro iPhone, muitos usuários atuais do aparelho da Apple têm curiosidade de saber como era usar o smartphone em seus primórdios — fora aqueles que gostariam apenas de relembrá-lo com nostalgia.

Agora você pode fazer isso (até certo ponto, é claro) diretamente de um navegador, graças a um emulador do iPhone original publicado na web pelo desenvolvedor Kelindi [@_kelindi_], que compartilhou o projeto em seu perfil no X.

WIP: decided to emulate the original iphone in the browser (also works on mobile which is pretty cool)

try it out here: https://t.co/TaPtAYmAwT pic.twitter.com/1xMdAoFDiU

— Kelindi (@_kelindi_) October 13, 2026

Disponível no endereço 2007.mobile — uma referência ao ano em que o primeiro iPhone foi lançado —, ele permite navegar pelos aplicativos e menus tais quais eles estavam dispostos no aparelho original, na época com o sistema iPhone OS.

Com elementos como a Tela Bloqueada, as animações e até o logo de carregamento inicial do iPhone, o emulador mostra algumas particularidades do sistema em seus anos iniciais, como a ausência da App Store e nomes diferentes para alguns aplicativos.

Bem bacana, né?

via OS X Daily

  •  

WhatsApp Is Building a New In-App Browser for Links in iOS Chats

If you use WhatsApp on your iPhone, you might soon be able to tap on links and read them without leaving your conversation. The messaging platform is currently testing a built-in browser specifically for iOS devices. This upcoming change means you will not have to jump back and forth between your chats and Safari just […]

The post WhatsApp Is Building a New In-App Browser for Links in iOS Chats appeared first on The Mac Observer.

  •  
  •  

Como alterar a lista do web app Lembretes exibida na tela inicial do iCloud.com

Com o site do iCloud, os usuários de dispositivos da Apple podem acessar diversos dados da sua Conta Apple (Apple Account), como suas fotos, vídeos e arquivos.

No caso do app Lembretes (Reminders), é possível escolher qual lista será exibida na tela inicial do site — para visualizar aqueles que considera mais importantes sem precisar abrir o web app.

Veja como escolher! 😉

  1. Abra o iCloud.com no seu navegador preferido;
  2. Localize o quadro do Lembretes;
  3. Clique nos três pontinhos;
  4. Marque a lista que deseja que seja exibida.

Simples, não?! 😄

  •  

Edge ganha botão que promete acabar com o caos dos separadores 

A Microsoft está a testar no Edge Canary um botão que reúne todos os grupos de separadores no topo da barra lateral. A novidade facilita a navegação no modo de separadores verticais e aproxima o browser da experiência já oferecida pelo Chrome.

The post Edge ganha botão que promete acabar com o caos dos separadores  appeared first on Tek Notícias.

  •  

Extensão gratuita para Safari mostra posts do X em um popup, sem cookies

Se você ainda tem o hábito de abrir links do X (antigo Twitter) para ler um post isolado, sabe como a experiência costuma ser irritante: ou o site pede login, ou carrega um monte de coisas que você não quer ver, ou simplesmente trava. Foi pensando nisso que Zhenyi Tan, desenvolvedor do site And a Dinosaur, criou o Litterbox.

O Litterbox é uma extensão para Safari (iOS, iPadOS e macOS) que abre links do x.com em um popup, permitindo ler aquele post específico sem sair da página em que você está — e sem precisar visitar o X de fato. A ideia, nas palavras do próprio desenvolvedor, é simples: abrir, dar uma olhada e fechar em seguida.

Extensão Litterbox para o Safari no iPhone

Alguns detalhes de funcionamento que valem a pena destacar:

  • A extensão usa a mesma API que o X utiliza para os embeds oficiais do site, então não depende de gambiarras que podem parar de funcionar a qualquer momento.
  • Nenhum cookie seu é enviado quando o popup é aberto — ou seja, o Litterbox não usa sua sessão logada no X para exibir o conteúdo.
  • Links que podem ser abertos dessa forma ganham uma pequena marcação ao lado (um pontinho), já que nem todo link do x.com pode ser incorporado dessa maneira — perfis de usuário, por exemplo, ficam de fora.

O Litterbox é gratuito na App Store, sem assinaturas, compras no app, anúncios ou rastreamento, e exige o iOS 18/macOS 15 ou superior.

via Daring Fireball

  •  

Anthropic Introduces an In-App Browser for Claude Cowork

Hot on the heels of OpenAI’s addition of a cloud-based browser to ChatGPT Work, Anthropic has added an in-app browser to Claude Cowork in its desktop app. What’s interesting about the two browser implementations is that while both ChatGPT Work and Claude Cowork are meant to be used for general knowledge work, Claude Cowork’s browser is something of a hybrid that mixes aspects of OpenAI’s Codex built-in browser with its ChatGPT Work cloud-based browser.

First of all, I do not yet have access to Claude’s in-app browser, so the following is based solely on Anthropic’s announcement and other documentation. Still, the differences are worth understanding since the tools are aimed at different workflows.

Like Codex’s in-app browser, Claude Cowork’s in-app browser is built into the desktop app itself. That ties Claude’s browser to the instance of its app running on your Mac. Turn your Mac off or close the Claude app, and the browser becomes unavailable. Leave the Claude app running, and you’ll be able to control the browser session remotely through the Claude mobile app or the web.

From there, however, the browsers diverge. As you’d expect, the Codex implementation is developer-oriented, with tools to build, inspect, and annotate web pages along with access to a terminal, repos, and diffs. In contrast, Claude Cowork’s in-app browser opens automatically as needed for general-purpose web tasks instead of development tasks.

Also, while both ChatGPT Work’s and Claude Cowork’s browser implementations benefit from being isolated from your other day-to-day browser use outside those apps, their handling of login credentials is a little different. As I wrote in greater detail yesterday, ChatGPT separates the login process from the model’s activity and evaluates the login page for things like phishing schemes. Claude Cowork’s in-app browser offers two ways to log in: manually, or by importing cookies from logged-in sessions in another browser. Currently, Claude supports cookie imports on the Mac from Chrome, Edge, and Firefox, but not Safari. In addition to the security benefits that come with a browser that runs isolated from your everyday browser, Claude also requests permission before acting on a site for the first time, blocks high-risk sites, checks actions against the your requests, and uses the same prompt injection protections as its Chrome extension.

My first-run experience with ChatGPT Work’s cloud browser was a mixed bag but showed promise. Although I haven’t tried Claude Cowork’s browser yet, I’m glad to see Anthropic moving in the same direction as OpenAI here. Isolating agent browsing by bringing the browser into Claude and ChatGPT doesn’t solve every security issue, but it’s a good starting point. I expect we’ll see both Anthropic and OpenAI iterate quickly on this theme in the coming months.

  •  

Hands-On with ChatGPT Work’s New Cloud Browser Feature

Yesterday, OpenAI introduced a new ChatGPT Work feature designed to let it navigate websites that require a login without revealing your credentials to the model.

Like a lot of people, I spend far too much time clicking around websites that require a login, looking at analytics and other data, checking whether new sponsors have been booked for our podcasts, and more. It’s a tedious but necessary part of my week that slows me down and takes me away from writing and other creative work. ChatGPT’s new Work feature is designed to handle that sort of work for you.

The feature works by signing into websites using a virtual, cloud-based computer. That separates the browsing session from any browsing session on your local computer, walling the agent’s computer use off from your open tabs, cookies, browsing history, passwords, and other data. Because the login and browsing happen in the cloud, that also means work can continue whether you close the ChatGPT app or power down your computer.

According to OpenAI, an additional review model checks the sign-in request and credential destination for signs of phishing or deception. ChatGPT Work then pauses while the user signs in. Credentials entered through its secure sign-in form go directly to the cloud browser and are not visible to the model. After the user authenticates, ChatGPT resumes its work.

OpenAI also explains that its cloud-based browser doesn’t store your username and password. Instead, it saves cookies that allow you to return to a previously authenticated session. If you don’t want to remain logged in, ChatGPT’s cloud browser settings allow you to clear browser data for individual websites or all sites.

Similar to other features in ChatGPT and Codex, users have choices when it comes to which sites ChatGPT Work can access. “Always ask” is the default, requiring the agent to check with the user before using a website, but the permission level can also be set to “Auto approve” after ChatGPT checks a site for relevancy and risk or “Always allow,” which OpenAI discourages. Individual websites can also be allowed or blocked. These settings control website access, but consequential actions require separate confirmation.
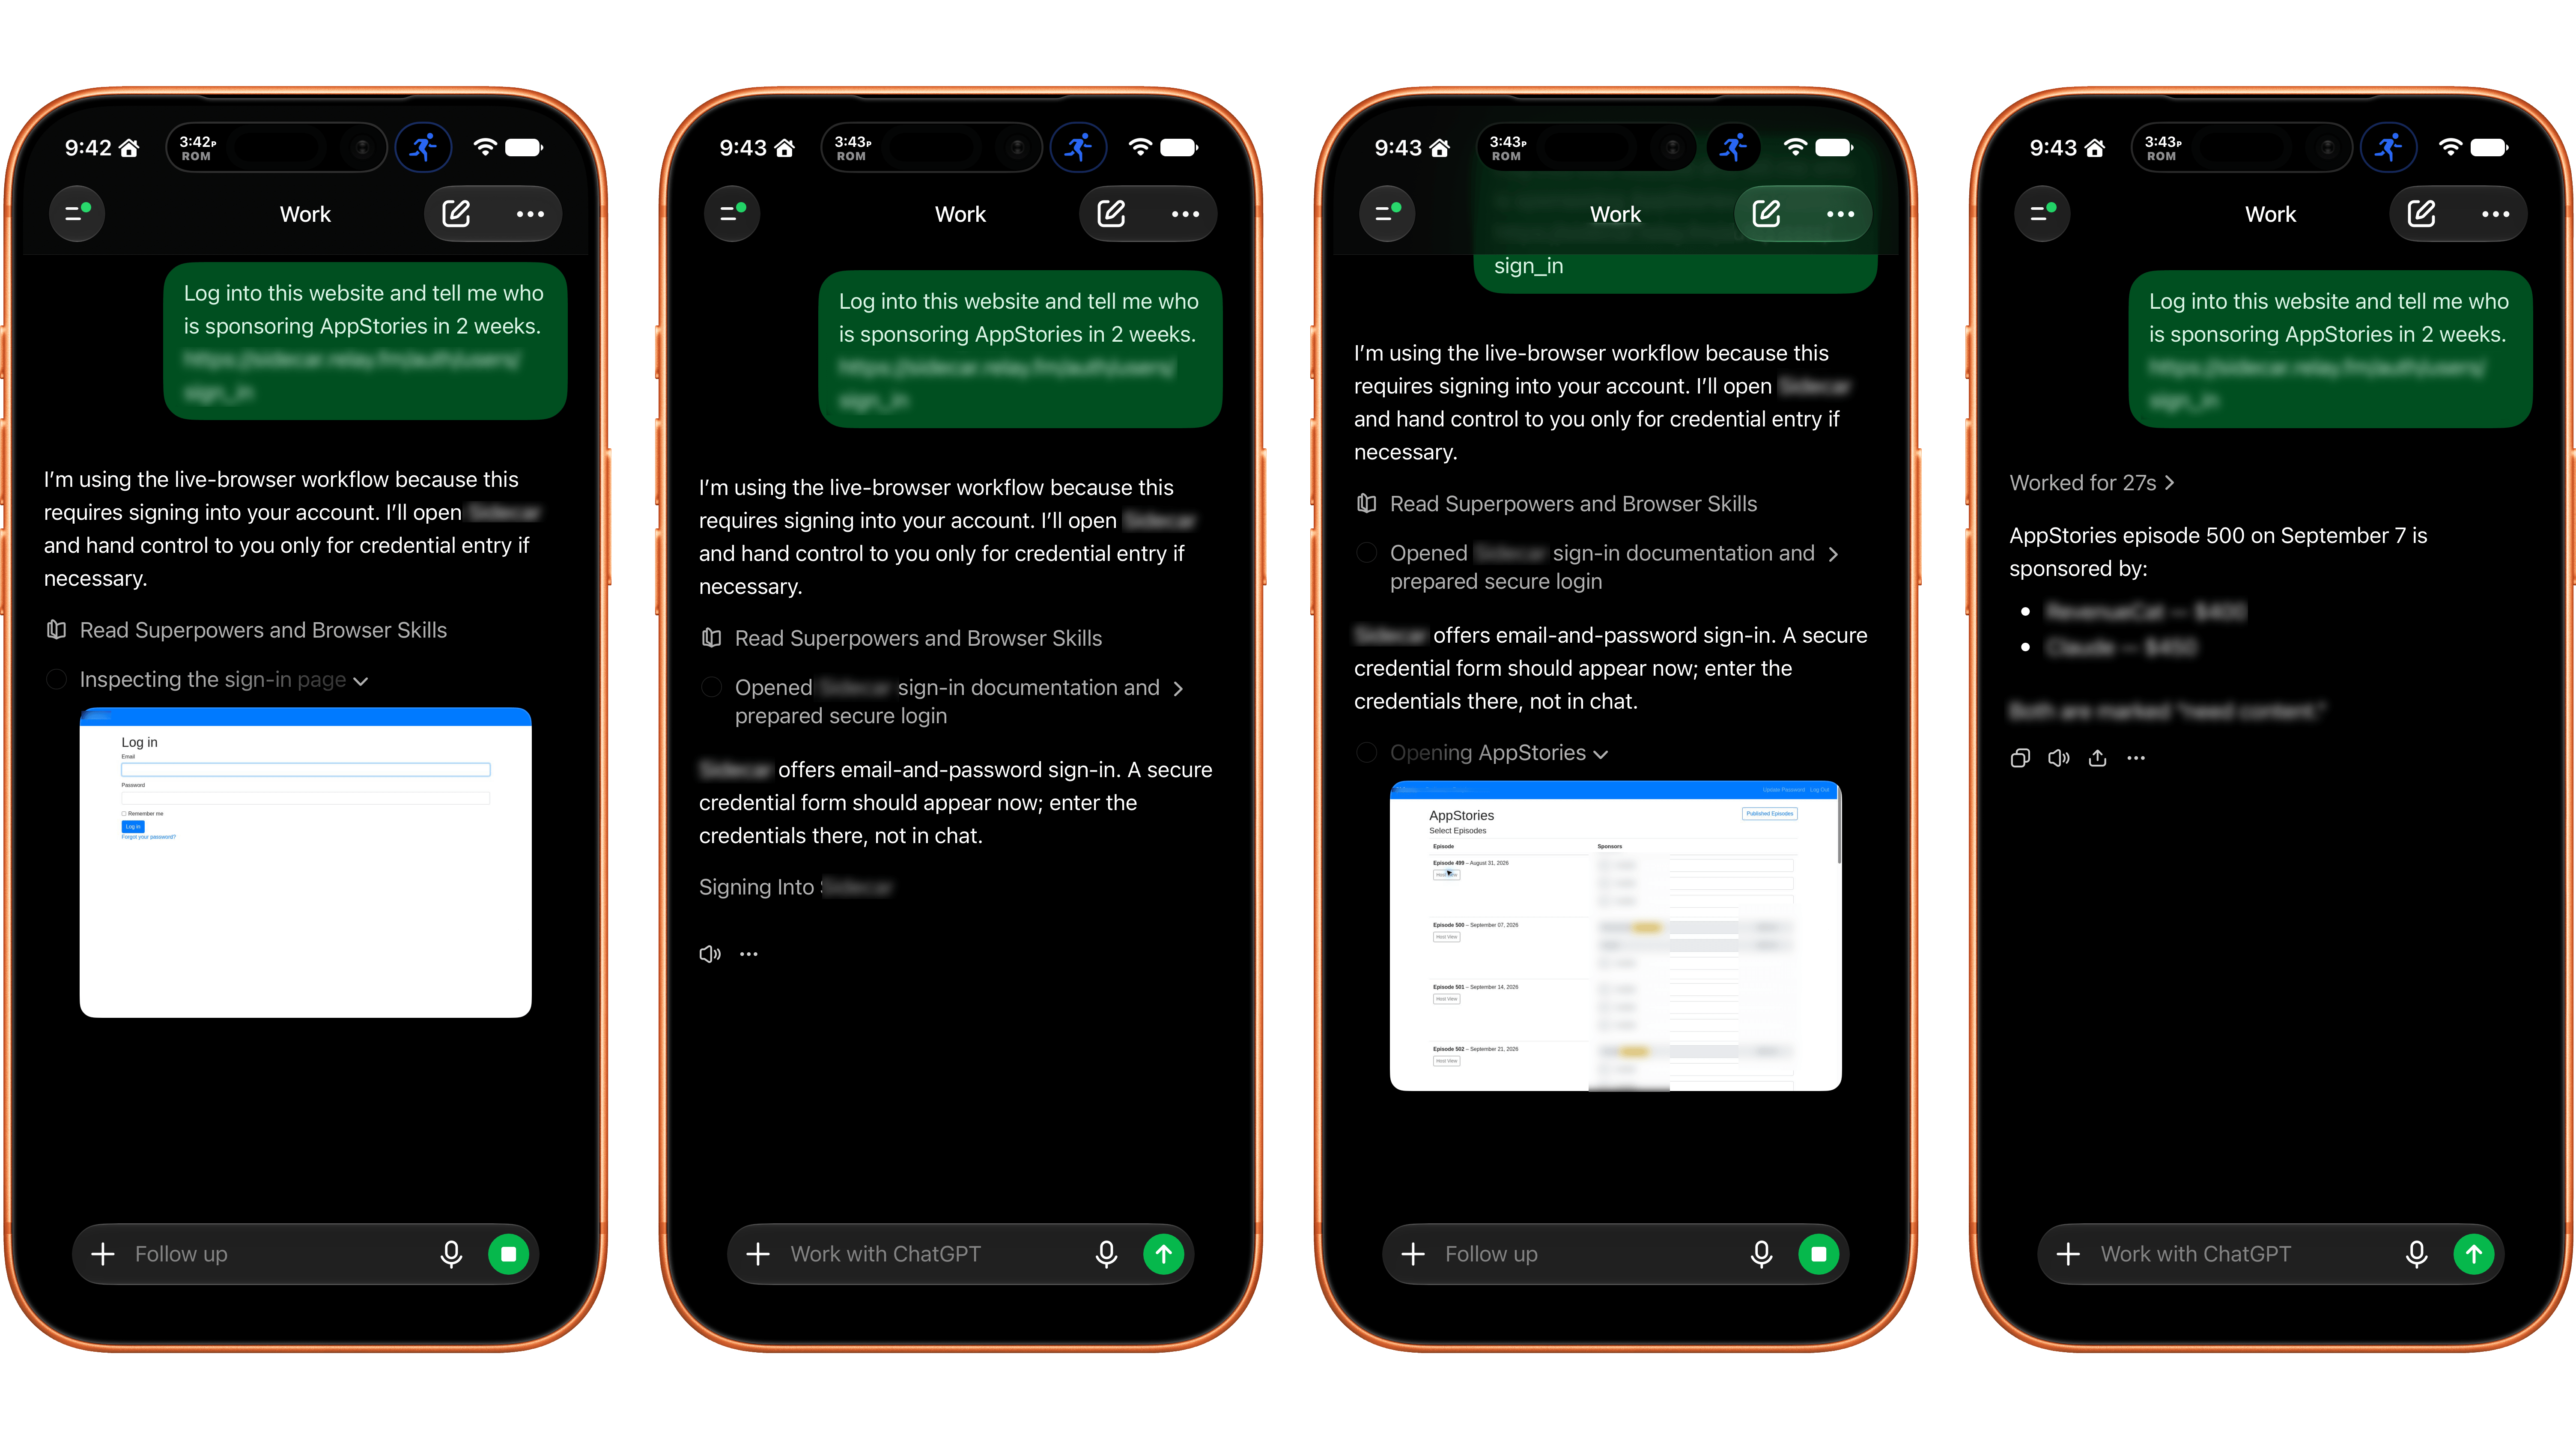
ChatGPT Work's browser control works best on a mobile device and with simple login systems.

ChatGPT Work’s browser control works best on a mobile device and with simple login systems.

I gave ChatGPT’s browser use a try and the results were mixed. I wasn’t able to get the feature to work at all using ChatGPT Work in Safari on my Mac. Some websites had security measures in place that prevented me from logging in. Other times, the cloud browser asked me to take over manually, but I was unable to do so because the UI was frozen or login panels didn’t appear.
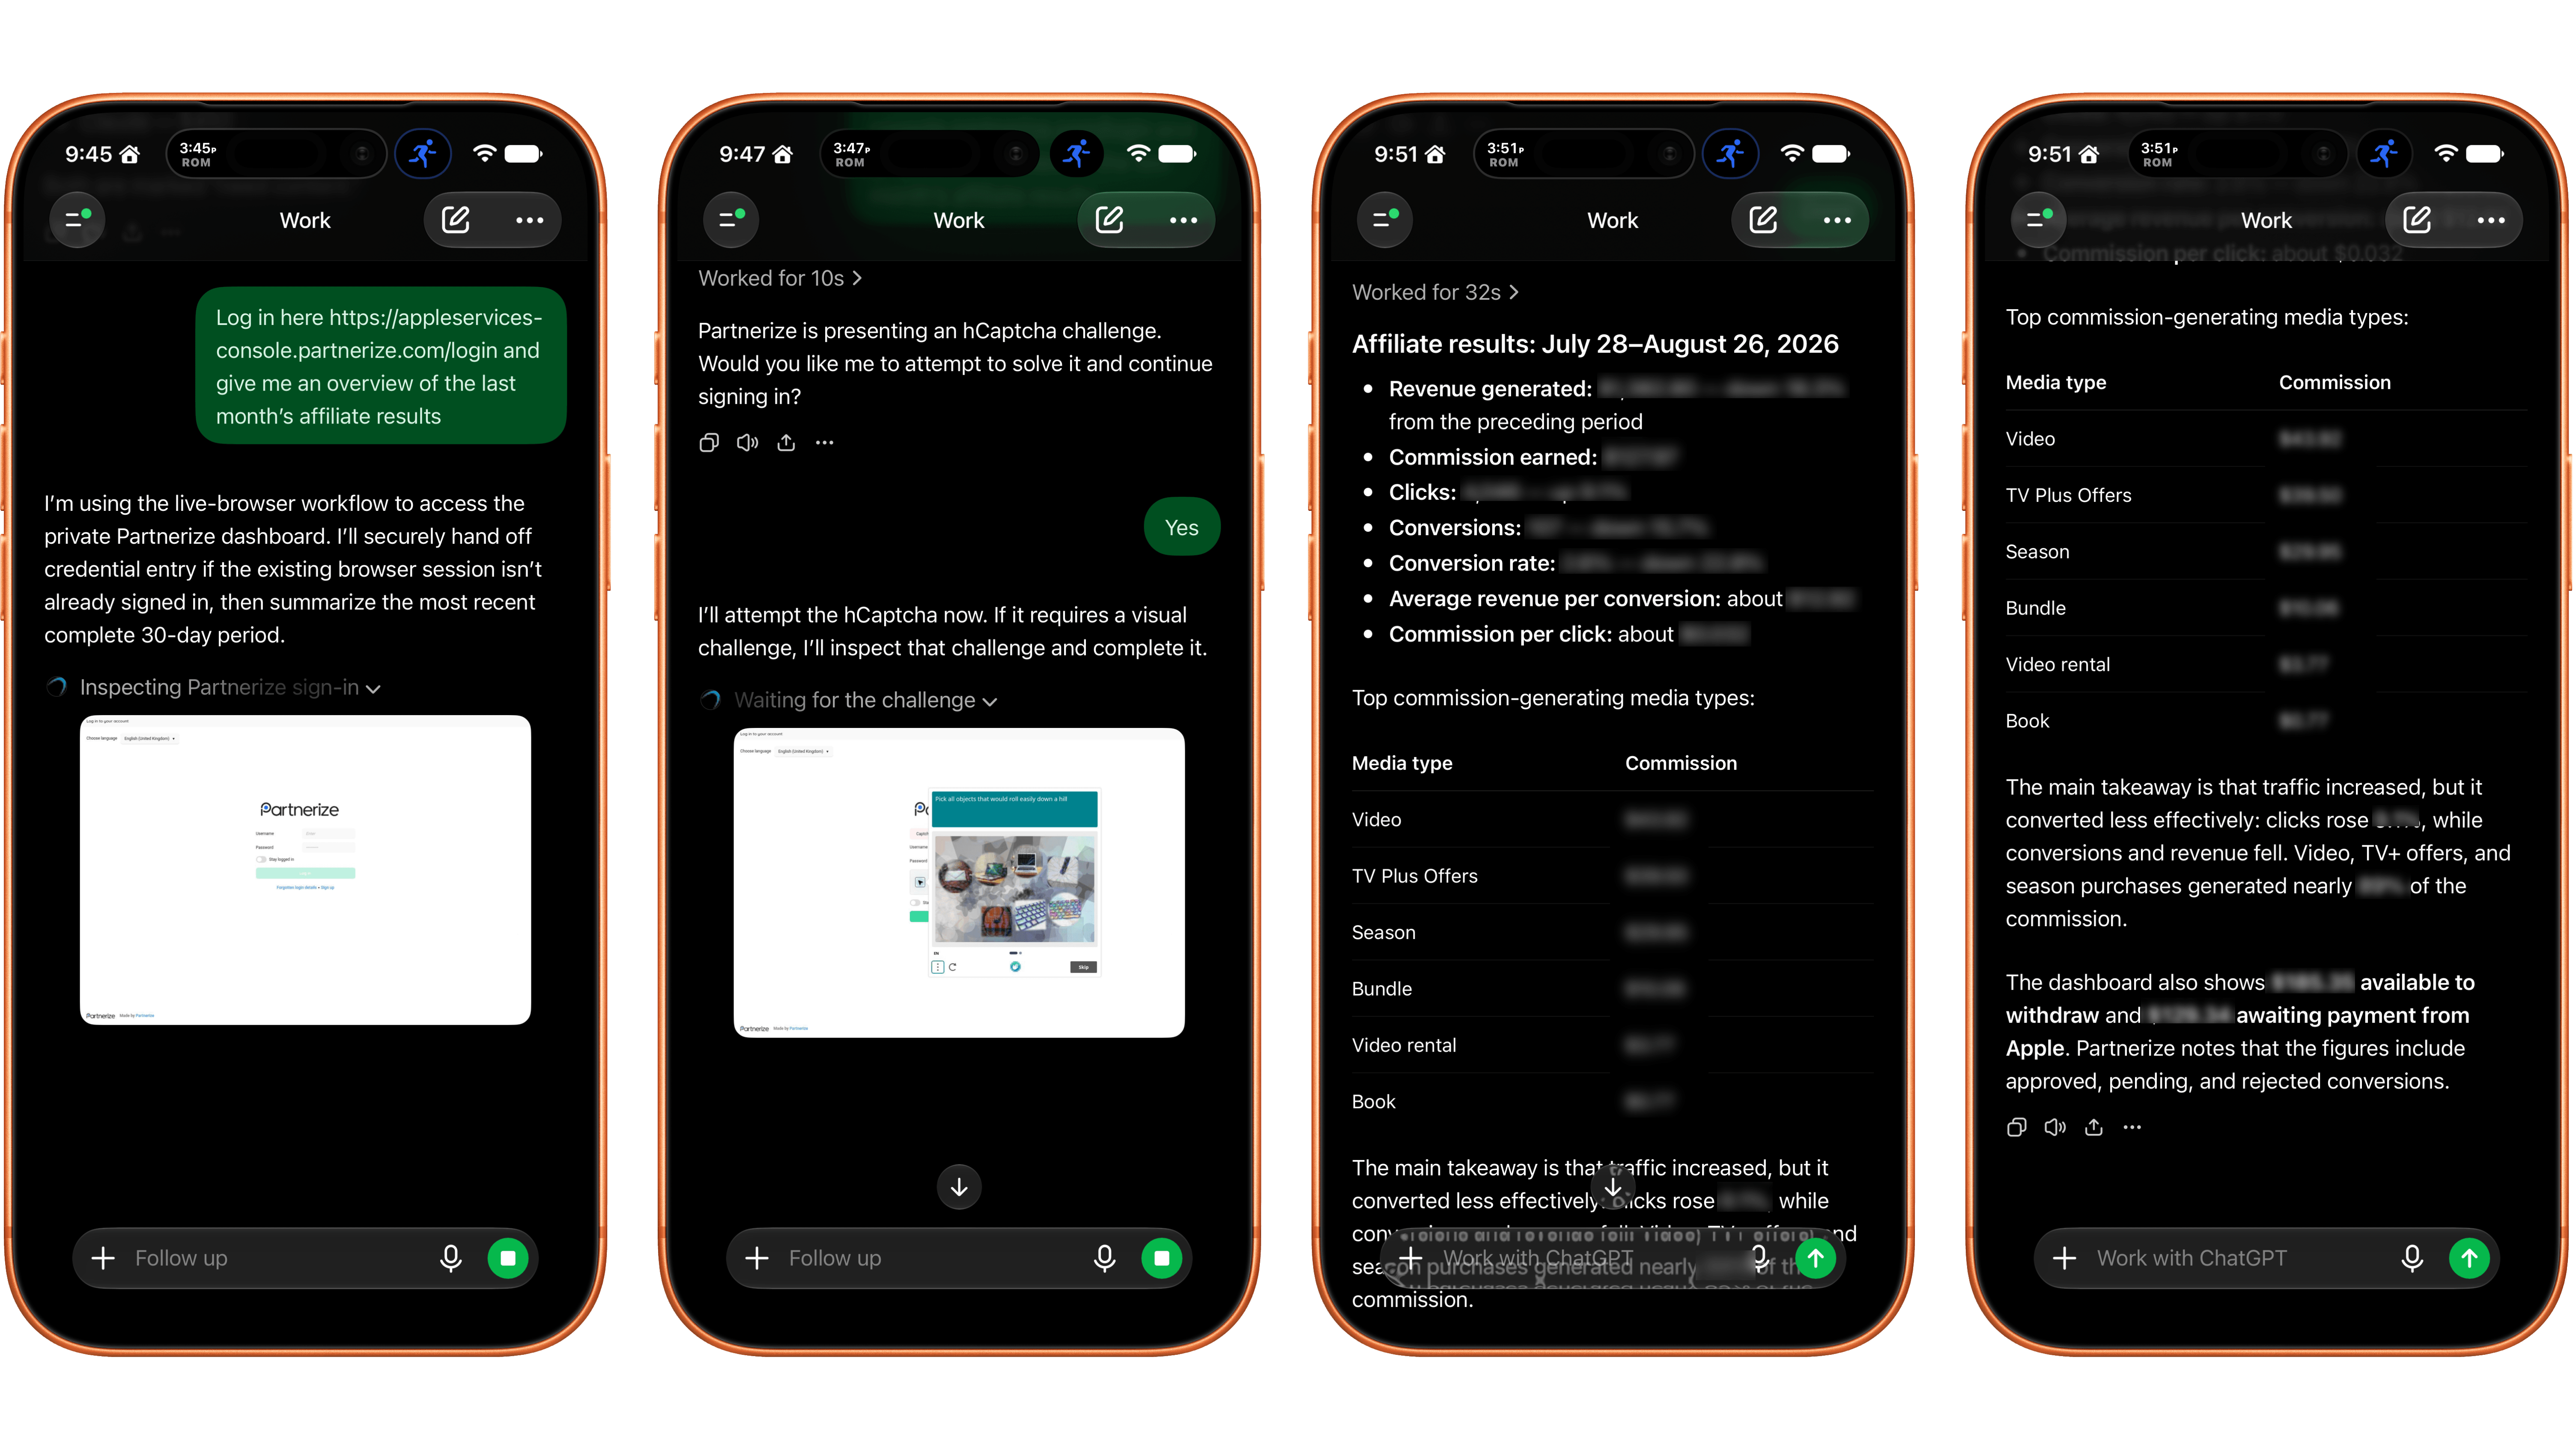
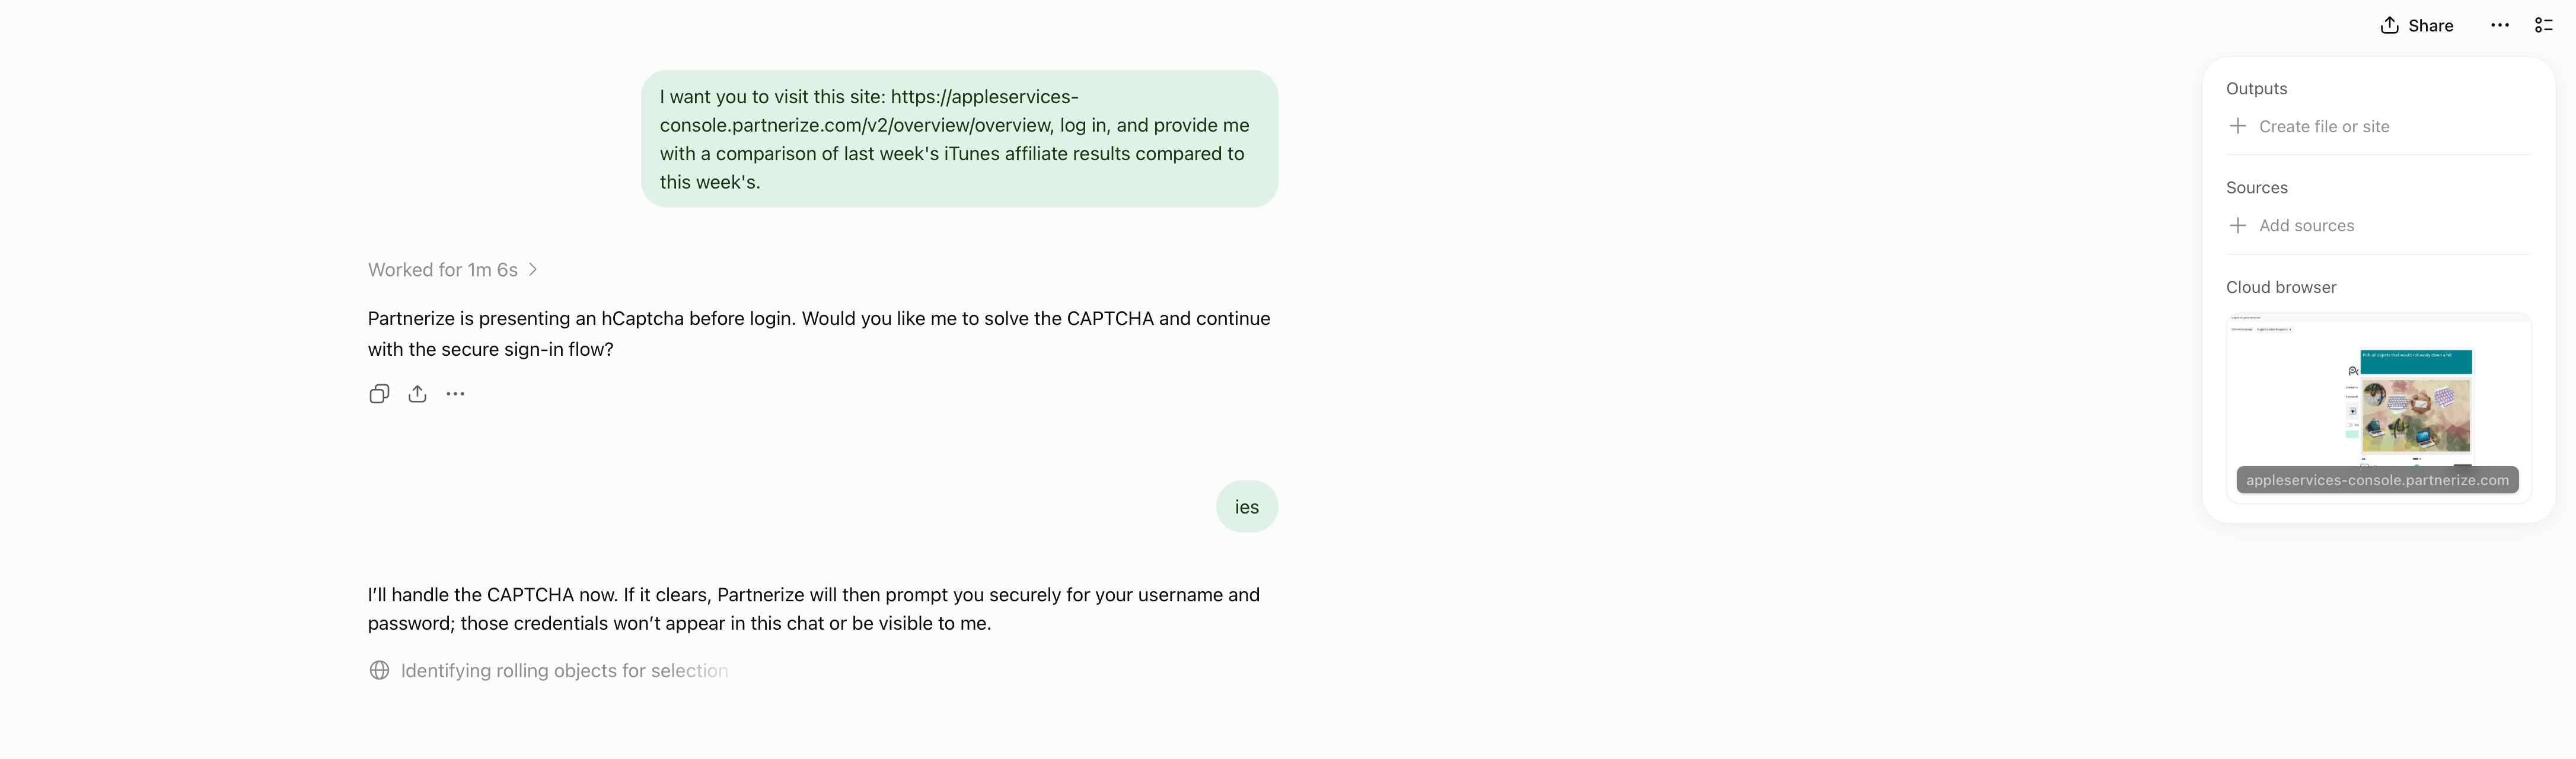
Logging into a site with a CAPTCHA required manual intervention.

Logging into a site with a CAPTCHA required manual intervention.

I had better luck using my iPhone. On one site with a simple username and password system, a login sheet appeared. I entered my credentials, was logged in, and the agent navigated the site to answer my queries. On Apple’s affiliate link dashboard website, I had to take over the browser interaction manually to satisfy a CAPTCHA, which worked after several challenges. Once logged in, the agent pulled and analyzed the data I requested. Also, after I’d signed in to both of those sites on my iPhone, I remained logged in to ChatGPT’s cloud browser, which meant I could also use them from my Mac.

In its current form, the idea of having ChatGPT Work browse signed-in websites on your behalf is better than its implementation. If you can get logged in, having an agent collect and analyze things like analytics data is fantastic. However, getting past the initial login screen is still too frustrating. That said, I’ll be keeping a close eye on the feature, which is available on eligible plans depending on rollout and workspace settings, for future use collecting and analyzing data that would otherwise require a lot of clicking around.

  •  

Como mostrar as legendas do Gemini Live no Google Chrome [Mac]

O Chrome traz vários recursos de integração com outros serviços do Google, como é o caso do Gemini — solução de inteligência artificial da empresa.

O Gemini Live permite manter conversas ininterruptas com a IA, como se fosse uma conversa com outra pessoa.

Para quem possui surdez ou alguma dificuldade de audição, é possível habilitar a exibição das legendas do Gemini Live enquanto estiver usando-o no seu Mac. Veja como! 👨‍💻

Com o app aberto, acesse as configurações do navegador. É possível fazer isso indo até Chrome » Ajustes…, na barra de menus, usando o atalho de teclado ⌘ command , ou clicando no botão com três pontinhos (no canto superior direito).

Selecione “Inovações de IA” (na barra lateral esquerda) e entre em “Gemini no Chrome”.

Por fim, marque a chave ao lado de “Legenda descritiva”.

Na prática, você poderá conferir as legendas nas conversas do Gemini Live, como no exemplo abaixo:

Muito bacana, não acha? 😉

  •  

Como alterar a posição do painel lateral do Gemini no Google Chrome [Mac]

Com a disponibilização do Gemini no Google Chrome para Macs, ficou muito fácil consultar o serviço de inteligência artificial da empresa para alguma atividade que precisa fazer.

Por padrão, o painel lateral do Gemini fica localizado na parte direita da tela do seu computador. Mas, se preferir, é possível que ele seja mostrado no lado esquerdo.

Veja como escolher isso! ✨

Acesse as configurações do Chrome usando um dos seguintes métodos:

  • Vá até Chrome » Ajustes…, na barra de menus;
  • Use o atalho de teclado ⌘ command ,;
  • Clique nos três pontinhos (no canto superior direito) e em “Configurações”.

Depois, acesse “Aparência” (na barra lateral esquerda).

Na seção “Posição do painel lateral”, use o menu suspenso “Gemini” para escolher entre “À direita” ou “À esquerda”.

  •  

Como mudar o atalho de teclado do Gemini no Google Chrome para Mac

Com a liberação do Google Gemini no navegador Chrome para macOS, tornou-se possível utilizar a inteligência artificial da empresa de uma maneira rápida, sem precisar abrir um aplicativo separado, por exemplo.

Uma das maneiras de sair ou voltar a navegar pelo Gemini no Chrome é por meio de um atalho de teclado. Apesar de já vir com um pré-configurado, você pode alterá-lo.

Veja como! 😉

Abra as configurações do Chrome, indo até Chrome » Ajustes…, na barra de menus, usando o atalho ⌘ command , ou clicando nos três pontinhos, no canto superior direito.

Selecione “Inovações de IA” e entre em “Gemini no Chrome”. Clique no lápis ao lado de “Atalho para navegação” e utilize o teclado para adicionar o novo atalho preferido.

  •  

Como desativar o botão do Gemini no Google Chrome do Mac

Recentemente, o Google atualizou o navegador Chrome para incluir recursos de inteligência artificial do Gemini.

Porém, uma novidade que certamente não agradou muita gente foi a presença de um botão dedicado à IA no canto superior direito do browser no macOS.

Felizmente, usando um truque bem simples, é possível ocultá-lo. Veja como! 😉

Com o Chrome aberto no Mac, abra os ajustes do navegador usando um dos seguintes métodos:

  • Vá até Chrome » Ajustes…, na barra de menus.
  • Use o atalho ⌘ command ;.
  • Clique nos três pontinhos (ao lado da sua foto, no canto superior direito).

Depois, clique em “Inovações de IA” (na barra lateral esquerda) e entre em “Gemini no Chrome”.

Por fim, desmarque a opção “Mostrar o Gemini na parte de cima do navegador”.

  •  

Microsoft Edge permitirá fazer login diretamente com uma Conta Apple

A Microsoft está testando uma novidade no seu navegador Edge que facilitará a vida de usuários da Apple: a possibilidade de se cadastrar e fazer login em um perfil do browser com uma Conta Apple.

Conforme observado pelo usuário @Leopeva64 no X, a novidade já está disponível nos canais Beta e Canary do Edge para desktop e pode ser ativada por meio dos recursos experimentais (flags) tanto no Mac quanto no Windows.

In Edge Canary for desktop there are a couple of new flags to enable support for signing in with an Apple account. Microsoft added support for Google accounts some time ago and has now added support for Apple accounts: https://t.co/34BBm0b3Wi pic.twitter.com/BNMrpB8pkO
— Leopeva64 (@Leopeva64) August 10, 2026

Mas o que isso significa, na prática? Que você pode pular algumas etapas no processo de criação de uma conta para usar no navegador caso ainda não tenha uma conta da Microsoft, usando o mesmo email e outros dados da Conta Apple.

O usuário também poderá fazer login com facilidade no navegador apenas clicando no botão para logar com a Apple — como já acontece com outras plataformas.

Essa é uma expansão de um movimento que começou há poucos meses, quando o mesmo usuário descobriu a possibilidade de se cadastrar e fazer login com o Google no mesmo canal de testes do Edge (agora já disponível).

A novidade chega para tornar o uso do navegador mais prático, eliminando a obrigatoriedade da criação de uma nova conta do zero para quem já é usuário dos serviços da Apple (ou do Google).

via Tecnoblog

  •  

Como sincronizar as conversas em segundo plano no WhatsApp Web

Se você costuma usar o WhatsApp Web, ou seja, por meio do seu navegador predileto, é importante que as suas conversas estejam sempre sincronizadas com o seu smartphone e demais dispositivos que usam a mesma conta.

Para que isso ocorra, é possível habilitar a sincronização em segundo plano, o que resulta em um melhor desempenho geral.

Veja como ativar isso! 👨‍💻

  1. Abra o site do WhatsApp Web no seu navegador;
  2. Se necessário, autentique-se usando a leitura do código QR (QR code) que aparecerá na tela;
  3. Clique na sua foto (no canto inferior esquerdo);
  4. Vá até “Notificações”;
  5. Habilite “Sincronização em segundo plano”.

Depois, pode ser necessário confirmar a ativação do recurso por meio de uma caixa de diálogo do seu navegador. E pronto!

  •  
❌