❌

Reading view

Governo vai cobrar imposto de influenciador que divulgar bet ilegal
O governo federal anunciou nesta sexta-feira (19) um conjunto de medidas regulatórias para combater o mercado de apostas online ilegais no Brasil. A partir de agora, pessoas físicas e jurídicas que realizarem a publicidade de plataformas de apostas não autorizadas responderão solidariamente pelos tributos federais devidos por essas empresas.

A punição administrativa e tributária visa asfixiar a viabilidade financeira das marcas que operam à revelia da Secretaria de Prêmios e Apostas (SPA). De acordo com a Receita Federal, a cobrança incluirá o Imposto de Renda e as contribuições do PIS/Cofins sobre a atividade irregular.

O secretário do órgão, Robinson Barreirinhas, sinalizou que a fiscalização atuará diretamente sobre os ganhos de influenciadores digitais que promovem marcas sediadas no exterior. Caso haja insistência na divulgação após as sanções administrativas da SPA, os influenciadores terão de arcar com as obrigações fiscais que a empresa estrangeira deixou de recolher no país.

-
Entre no Canal do WhatsApp do Canaltech e fique por dentro das últimas notícias sobre tecnologia, lançamentos, dicas e tutoriais incríveis.
-

Fintechs e bancos compartilham responsabilidade financeira

A nova regulamentação estabelece procedimentos rígidos para as instituições financeiras, plataformas de pagamento e fintechs. Se uma instituição continuar processando transações destinadas a plataformas ilegais após receber uma notificação formal e específica da SPA, ela será responsabilizada tributariamente de forma solidária.

Nesses casos, a Receita Federal cobrará da instituição parceira os seguintes valores:

  • O Imposto de Renda não pago pela banca de apostas;
  • As contribuições de PIS/Cofins incidentes sobre a movimentação;
  • A destinação financeira obrigatória devida ao Ministério da Saúde.

A equipe econômica justificou a medida afirmando que a manutenção do fluxo financeiro por meio dessas intermediárias é o mecanismo que viabiliza a permanência das operações criminosas no território nacional.

bets
É estimado que mais de 25 milhões de brasileiros apostam em plataformas ilegais (Imagem: Reprodução/Bruno Peres/Agência Brasil)

Bloqueio preventivo e combate ao crime organizado

Além do cerco tributário, um decreto assinado pelo presidente Luiz Inácio Lula da Silva autorizou o bloqueio administrativo e preventivo de recursos de plataformas irregulares. A Secretaria de Prêmios e Apostas notificará diretamente as instituições bancárias para congelar as contas ligadas a atividades consideradas irresponsáveis pelo Ministério da Fazenda.

Após a conclusão de um processo administrativo que garanta o direito de defesa, a Advocacia-Geral da União (AGU) acionará o Judiciário para transferir em definitivo esses valores ao Fundo Nacional de Segurança Pública.

O Ministério da Justiça e Segurança Pública estima que 25,2 milhões de brasileiros utilizem plataformas clandestinas. Esse volume representa um mercado paralelo estimado entre 41% e 51% do tamanho das plataformas que operam na legalidade. O ministro Wellington César Lima e Silva ressaltou que o crime organizado tem forte estímulo para migrar para este setor devido à facilidade de movimentação financeira.

Até o momento, o governo federal bloqueou mais de 40 mil sites e aplicativos ilegais com o auxílio da Agência Nacional de Telecomunicações (Anatel).

Leia a matéria no Canaltech.
  •  

Pix por aproximação não tem mais limite diário de R$ 500; entenda

O Banco Central (BC) eliminou o limite diário de R$ 500 para transações feitas pelo Pix por aproximação. A mudança foi publicada em instrução normativa no Diário Oficial da União na quarta-feira (17) e entra em vigor em 1º de outubro de 2026. Com a nova regra, os usuários poderão solicitar o aumento ou a redução do valor máximo permitido nessa modalidade.

O teto de R$ 500 foi estabelecido por uma instrução anterior, de agosto de 2024, que criou a modalidade antes mesmo de ela ser lançada ao público. Agora, essa restrição foi removida dos artigos originais.

Como funciona o Pix por aproximação

Disponível desde fevereiro de 2025, o Pix por aproximação permite pagar contas apenas aproximando o celular ou o smartwatch da maquininha do estabelecimento, da mesma forma que funciona o pagamento por cartão de crédito ou débito com NFC. A diferença é que, em vez de debitar de um cartão, o valor sai diretamente da conta vinculada via Pix.

-
Entre no Canal do WhatsApp do Canaltech e fique por dentro das últimas notícias sobre tecnologia, lançamentos, dicas e tutoriais incríveis.
-

Para usar o recurso, é necessário vincular a conta bancária a uma carteira digital com suporte à modalidade. Esse processo é feito uma única vez: ao acessar a carteira, o usuário seleciona a vinculação da conta, é redirecionado ao aplicativo do banco para confirmar a autorização e o Pix por aproximação fica disponível.

Na hora do pagamento, basta informar ao atendente que vai pagar por Pix, aproximar o celular da máquina e confirmar a transação depois de revisar os dados.

pix aproximação
O Pix por aproximação ainda é uma das modalidades menos usadas do Pix (Imagem: Danilo Berti/Canaltech)

Disponível no Android, mas não no iPhone

Atualmente, o recurso funciona no Google Pay e na Samsung Wallet, em dispositivos Android com tecnologia NFC.

Os iPhones ficam de fora porqueaApple ainda não permite que aplicativos de carteiras digitais operem como Iniciadores de Transação de Pagamento (ITPs), exigência técnica do BC para que a modalidade funcione.

O Pix em geral segue como um dos meios de pagamento mais usados no país. Segundo dados do BC, a plataforma já registrou mais de 181,6 bilhões de operações desde sua criação, sendo utilizada por 76,4% da população brasileira.

Modalidade ainda não decolou

Apesar de completar mais de um ano de existência, o Pix por aproximação ainda tem baixa adesão.

Em janeiro de 2026, foram registradas 1,05 milhão de transações nessa modalidade, enquanto o Pix por QR Code atingiu 2,7 bilhões de operações no mesmo período, segundo dados do BC. O Canaltech analisou os motivos dessa disparidade e as perspectivas para o serviço neste texto.

Leia a matéria no Canaltech.
  •  

Elon Musk duvida de IA chinesa e CEO de startup rival peita o trilionário

O mercado global de inteligência artificial ganhou um novo capítulo na disputa entre o Ocidente e o Oriente. Jie Tang, CEO e fundador da startup chinesa Z.ai, rebateu publicamente uma previsão feita por Elon Musk na rede social X sobre a capacidade tecnológica da China em desenvolver modelos de fronteira.

Enquanto o bilionário estimou que o país asiático levaria até o primeiro trimestre do próximo ano para alcançar o nível do modelo Fable 5 da Anthropic, o executivo chinês garantiu que o prazo será consideravelmente menor. "Não levará todo esse tempo", escreveu o executivo em uma resposta no X.

A manifestação expõe o avanço acelerado das empresas sediadas em Pequim, que tentam assumir a liderança do setor mesmo diante de sanções econômicas.

-
Entre no Canal do WhatsApp do Canaltech e fique por dentro das últimas notícias sobre tecnologia, lançamentos, dicas e tutoriais incríveis.
-

Conforme dados publicados pelo portal Tom's Hardware, a Z.ai, anteriormente conhecida como Zhipu AI, se tornou uma das principais referências em IA na China. O modelo mais recente da empresa, o GLM-5.2, demonstrou em testes de desempenho resultados equivalentes aos sistemas Opus 4.7 e 4.8 da Anthropic, além de superar o GPT-5.5 da OpenAI e o Gemini 3.1 Pro do Google.

won’t take that long

— jietang (@jietang) June 18, 2026

Bloqueios regulatórios nos Estados Unidos

A Anthropic lançou globalmente o Fable 5, seu modelo comercial mais potente, mas enfrentou uma ordem de controle de exportação emitida pelo governo dos Estados Unidos apenas três dias após o lançamento.

A medida barrou o acesso de cidadãos estrangeiros à tecnologia sob a justificativa de que o sistema apresentava vulnerabilidades de segurança identificadas pela Amazon.

Diante da impossibilidade de garantir a conformidade total com as exigências de Washington, a Anthropic optou por retirar o Fable 5 e o Mythos 5 de operação globalmente. Essa ausência temporária de alternativas americanas no mercado abre espaço para que fornecedores chineses atraiam usuários que demandam ferramentas de processamento de última geração, caso consigam acelerar suas estreias.

elon musk
Na última semana, Musk se tornou o primeiro trilionário do mundo (Imagem: Reprodução/Flickr/Gage Skidmore)

Disputa pelo topo do mercado asiático

O avanço da Z.ai sinaliza uma tentativa de reconfigurar a liderança tecnológica dentro da própria China.

Até então, a DeepSeek despontava como o principal expoente do país desde o final de 2024. A promessa de Jie Tang de entregar um modelo da classe do Fable 5 nos próximos meses indica uma estratégia direta para desbancar a rival local e rivalizar com a infraestrutura mantida nos Estados Unidos.

O progresso ocorre mesmo com os sucessivos bloqueios aplicados pela administração americana, que restringem a venda de chips avançados de IA, softwares de design e maquinários para a fabricação de semicondutores em solo chinês. A persistência de quebras de patentes e inovações independentes por parte das empresas de Pequim mantém a paridade na corrida tecnológica global.

Em outro episódio da "guerra tecnológica" contra o Ocidente, o governo da China barrou a compra da Manus AI pela Meta.

Leia a matéria no Canaltech.
  •  

Golpes envolvendo apostas e ingressos explodem durante a Copa do Mundo

A Copa do Mundo de 2026 acendeu um alerta no setor de cibersegurança devido ao aumento nas tentativas de golpes virtuais direcionados a consumidores e empresas. As fraudes envolvem páginas falsas de venda de ingressos, mensagens maliciosas em redes sociais e aplicativos clonados de apostas ou transmissões de jogos.

Criminosos utilizam a engenharia social, técnica baseada na manipulação de urgência e apelo emocional, para roubar dados pessoais e financeiros.

De acordo com dados da empresa de segurança digital Hexa Security, o ambiente de grandes eventos esportivos é propício para a disseminação de campanhas fraudulentas por conta do alto volume de transações financeiras e do engajamento do público.

-
Entre no Canal do WhatsApp do Canaltech e fique por dentro das últimas notícias sobre tecnologia, lançamentos, dicas e tutoriais incríveis.
-

Formatos de golpes mais comuns no período

A engenharia social é aplicada principalmente por meio de canais de comunicação direta, como mensagens de WhatsApp e SMS que simulam comunicados de entidades oficiais. O objetivo é fazer o usuário clicar em links sem checar a autenticidade da proposta.

As principais táticas criminosas mapeadas incluem:

  • Clonagem de páginas oficiais: golpistas reproduzem a identidade visual de plataformas de vendas legítimas. A alteração em relação ao site verdadeiro costuma se limitar a uma única letra no endereço eletrônico;
  • Ofertas com preços abaixo do mercado: sorteios que exigem poucos passos ou venda de ingressos por valores muito baixos são usados para atrair vítimas de forma rápida;
  • Aplicativos falsos de transmissão e bônus: plataformas desconhecidas prometem acesso gratuito a partidas ou vantagens exclusivas em apostas para induzir o usuário a instalar softwares maliciosos.

O diretor de Serviços de Cibersegurança da Hexa Security, Jefferson Macedo, explica que a pressa gerada pelas ofertas por tempo limitado compromete a atenção do consumidor. "Golpistas trabalham justamente com pressão emocional e sensação de oportunidade limitada. Quanto mais urgente parece a oferta, maior deve ser o cuidado", afirma o especialista.

golpe
Golpistas têm utilizado IA para tornar a engenharia social ainda mais convincente (Imagem: Reprodução/Freepik)

Como proteger dispositivos e dados financeiros

A recomendação principal para realizar compras seguras é digitar o endereço eletrônico manualmente no navegador de internet, evitando intermediários e links recebidos por mensagens. Já o download de ferramentas e aplicativos de apostas ou streaming deve ser feito restritamente por meio das lojas de aplicativos oficiais dos sistemas operacionais (App Store e Play Store).

Mecanismos de segurança básicos, como senhas fortes e exclusivas para cada serviço, ativação da autenticação em dois fatores e a não utilização de redes Wi-Fi públicas para acessar aplicativos de bancos, conseguem bloquear a maior parte das tentativas de invasão.

O risco digital no período da Copa do Mundo não se restringe aos compradores. Empresas que realizam ações promocionais ou expandem sua presença online durante o torneio também viram alvos frequentes devido à maior superfície de exposição a ataques. Para mitigar vulnerabilidades, as organizações precisam revisar permissões de acessos, investir em monitoramento contínuo de rede e aplicar treinamentos de segurança com seus funcionários.

Leia a matéria no Canaltech.
  •  

Google se une à Microsoft e cria buscador exclusivo para robôs e IAs

Google, Microsoft e outras dez empresas de tecnologia anunciaram uma nova especificação aberta chamada ARD (Agentic Resource Discovery), criada para permitir que agentes de inteligência artificial encontrem, por conta própria e em tempo real, ferramentas, habilidades e outros agentes disponíveis na web.

A iniciativa reúne ainda GoDaddy, Hugging Face, NVIDIA, Salesforce, ServiceNow, Databricks, Snowflake, GitHub e Cisco. Dois nomes relevantes ficaram de fora: OpenAI e Anthropic.

O problema que o ARD quer resolver

Hoje, um agente de IA só consegue usar os recursos que foram conectados explicitamente a ele durante a configuração.

-
Entre no Canal do WhatsApp do Canaltech e fique por dentro das últimas notícias sobre tecnologia, lançamentos, dicas e tutoriais incríveis.
-

O MCP (Model Context Protocol), lançado pela Anthropic em 2024, resolveu parte desse problema ao padronizar a comunicação entre sistemas de IA e servidores. Mas ele não resolve a descoberta: um agente sabe como conversar com um servidor, mas não como encontrá-lo. É essa lacuna que o ARD tenta preencher.

A Microsoft compara a situação atual com a web antes dos mecanismos de busca. Antes do Google, sites precisavam ser catalogados manualmente para que alguém os encontrasse. Com o ARD, agentes de IA terão um mecanismo equivalente para localizar capacidades disponíveis na rede.

IA
Agentes de IA ainda dependem de conexões manuais para acessar ferramentas — o ARD quer mudar isso (Imagem: Reprodução/franganillo/Pixabay)

Como funciona na prática

O padrão tem dois componentes principais: catálogos e registros. Uma organização publica um arquivo chamado ai-catalog.json em seu próprio domínio. Registros rastreiam esses catálogos, indexam o conteúdo e retornam as capacidades que correspondem ao que o agente busca, junto com metadados para verificar a origem antes de qualquer conexão.

Três implementações de referência já foram anunciadas. O GitHub lançou o Agent Finder, baseado no ARD, que permite ao Copilot descobrir e acionar servidores MCP, habilidades, ferramentas e outros agentes em tempo real. O Hugging Face disponibilizou a Discover Tool, com busca semântica entre milhares de habilidades e servidores MCP. O Google, por sua vez, vai integrar suporte ao ARD no Agent Registry do Gemini Enterprise Agent Platform nos próximos meses.

Novos riscos junto com novos recursos

A abertura que torna o ARD útil também cria novos vetores de ataque. Como a confiança é ancorada no domínio que hospeda o catálogo, qualquer comprometimento do domínio, do DNS, do servidor ou do pipeline de deploy transforma o arquivo de catálogo em um alvo de alto valor para invasores.

O próprio padrão inclui controles como metadados criptográficos, manifests de confiança, políticas de saída e ferramentas fixadas. Ainda assim, a especificação reconhece que esses recursos não eliminam a necessidade de governança, monitoramento, revisão de código e listas de permissão.

A especificação do ARD está disponível sob licença Apache 2.0, construída sobre o modelo de dados AI Catalog de um grupo de trabalho da Linux Foundation, e pode ser acessada em "AgenticResourceDiscovery.org".

Leia a matéria no Canaltech.
  •  

Nova falha "sem conserto" põe iPhones e iPads antigos em risco

A empresa de segurança Paradigm Shift publicou nesta quinta-feira (18) os detalhes técnicos de uma vulnerabilidade inédita no BootROM de dispositivos Apple com chips A12 e A13, batizada de usbliter8. A falha permite a execução de código arbitrário antes mesmo do iOS iniciar e não pode ser corrigida por atualização de software, porque o problema está gravado diretamente no hardware do processador.

O exploit já tem um código de prova de conceito publicado no GitHub, que acumulou mais de 280 estrelas em poucas horas após o anúncio.

Como o ataque funciona

O usbliter8 explora uma falha no controlador USB embutido nos chips afetados. Quando um iPhone recebe dados via USB durante a inicialização, o controlador usa um buffer de memória para armazenar os pacotes.

-
Entre no Canal do WhatsApp do Canaltech e fique por dentro das últimas notícias sobre tecnologia, lançamentos, dicas e tutoriais incríveis.
-

Ao enviar uma sequência específica de pacotes incomumente pequenos com o dispositivo em modo DFU (Device Firmware Update), os pesquisadores conseguiram manipular um ponteiro de hardware interno, fazendo com que ele percorresse a memória de trás para frente e gravasse dados em regiões que não deveria alcançar.

Segundo a Paradigm Shift, o bug está no próprio hardware do controlador USB, não em software da Apple.

Com acesso físico ao dispositivo e a exploit ativo, um atacante passa a ter controle sobre o processo de inicialização antes do iOS carregar. A partir daí, é possível executar código próprio, contornar verificações de assinatura e inicializar software modificado normalmente bloqueado pelo sistema.

No caso dos chips A13, o processo é mais complexo porque a Apple introduziu o Pointer Authentication (PAC), um mecanismo de segurança que detecta e bloqueia certos tipos de manipulação de memória. Os pesquisadores conseguiram contornar o PAC corrompendo progressivamente diferentes partes da memória até assumir o controle do manipulador de interrupção USB.

iphone 18
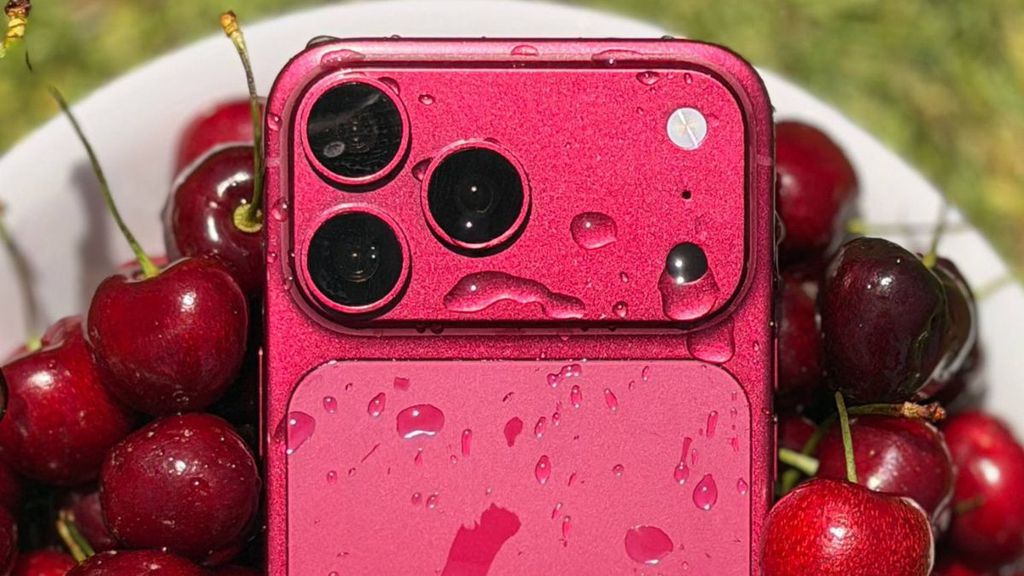
O próximo iPhone, o 18, deve ter uma cor nova em tom cereja (Imagem: Reprodução/Jon Rettinger/X)

Quais dispositivos são afetados

Os aparelhos vulneráveis incluem iPhones do XS ao 11, além de iPads e outros produtos com os chips A12, A13, S4 e S5.

A lista completa, conforme levantado pelo 9to5Mac e confirmado pelo AppleInsider, abrange: iPhone XR, iPhone XS, iPhone XS Max, iPhone 11, iPhone 11 Pro, iPhone 11 Pro Max, iPhone SE (2ª geração), iPad Air (3ª geração), iPad mini (5ª geração), iPad (8ª geração), iPad (9ª geração), Apple Watch Series 4, Apple Watch Series 5, Apple Watch SE (1ª geração), HomePod mini, Studio Display e Apple TV 4K (2ª geração).

Os modelos de iPad Pro de 2018 e 2019 (com chips A12X e A12Z) também podem ser vulneráveis, mas o suporte técnico para essa linha ainda não foi implementado pelos pesquisadores.

Dispositivos com A14 ou mais recentes estão fora de risco. O chip A11, usado no iPhone X, também não é afetado por este exploit por uma razão específica: o driver USB do A11 redefine um ponteiro de memória após cada pacote recebido, o que impede o ataque.

Os chips A14 em diante configuram proteções de memória de forma diferente já na camada do BootROM.

O que fazer

A Paradigm Shift afirmou que coordenou a divulgação com a equipe de segurança da Apple antes da publicação. A Apple não se pronunciou publicamente sobre a pesquisa até o momento da divulgação.

Segundo os próprios pesquisadores, a única mitigação efetiva é migrar para um dispositivo com chip A14 ou mais recente. Manter o iOS atualizado e usar uma senha forte continuam sendo boas práticas, mas não eliminam a vulnerabilidade de BootROM.

A descoberta marca um capítulo novo na história dos exploits de BootROM da Apple. O último exploit público desse tipo foi o checkm8, divulgado em 2019, que afetava dispositivos com chips A5 ao A11, do iPhone 4S ao iPhone X.

O usbliter8 estende esse histórico para a geração seguinte e, assim como o checkm8 se tornou base para ferramentas de jailbreak, há possibilidade de que o mesmo caminho seja seguido com os dispositivos afetados pela nova falha.

Leia a matéria no Canaltech.
  •  

Cliente Vivo: veja quais planos dão direito a 1 ano de Gemini Plus grátis

A Vivo firmou uma parceria com o Google para liberar o acesso ao Google AI Plus sem custo para assinantes da operadora. O benefício concede até 12 meses de Gemini grátis na Vivo para clientes das categorias Controle, Pós-pago, Fibra e Total.

A seguir, o Canaltech detalha quais planos dão direito à 1 ano de Gemini Plus grátis e como ativar o benefício.

  • Quais planos Vivo dão direito e por quanto tempo?
  • Como ativar o Gemini pelo app da Vivo
  • O que o Google AI Plus sem custo inclui?

Quais planos Vivo dão direito ao Gemini Plus grátis?

A duração da gratuidade depende da categoria contratada pelo usuário. Os assinantes dos planos Pós-pago Família e Vivo Total Família recebem 12 meses de acesso ao serviço sem qualquer custo.

-
Entre no Canal do WhatsApp do Canaltech e fique por dentro das últimas notícias sobre tecnologia, lançamentos, dicas e tutoriais incríveis.
-

A lista de planos Vivo com assinatura Gemini inclui também o Vivo Controle, Vivo Fibra e as demais modalidades do Pós-pago e Vivo Total, que garantem seis meses de gratuidade.

Ao fim do prazo estabelecido, a assinatura sofre renovação automática e o valor passa a ser cobrado diretamente na fatura da operadora.

Como ativar o Gemini pelo app da Vivo?

O cliente pode resgatar a oferta pelo app oficial da operadora ou em uma loja física.

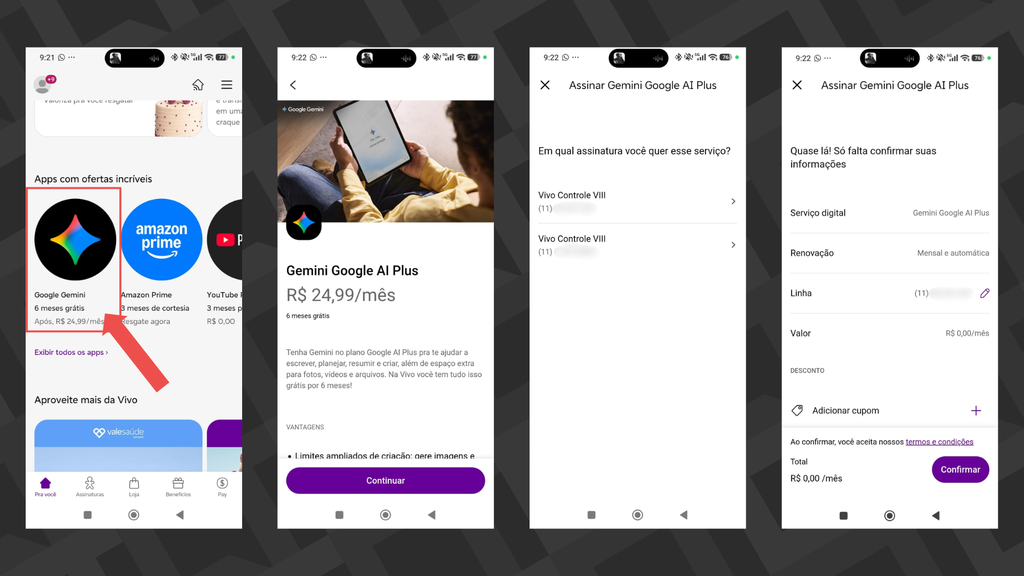
Para ativar o Gemini de graça na Vivo, o cliente da operadora precisa:

  1. Rolar a tela inicial do app da Vivo até encontrar o banner da promoção;
  2. Tocar em “Continuar” na tela oferta;
  3. Selecionar a linha ou serviço que quer vincular;
  4. Confirmar a compra (que é de R$ 0).
gemini tutorial
Tutorial de como ativar o benefício (Imagem: Capturas de tela/Marcelo Fischer/Canaltech)

Depois da ativação, o Google envia um e-mail confirmando a operação. Caso o cliente já possua uma assinatura ativa do Google AI Plus, as cobranças não serão mais cobradas até o final do prazo (de seis ou 12 meses). 

O que o Google AI Plus sem custo inclui?

A assinatura do Google AI Plus sem custo desbloqueia limites de uso superiores aos da versão padrão do chatbot.

O pacote também garante acesso aos modelos Gemini 3.1 Pro, Deep Research e Gemini Omni. Além disso, os usuários recebem permissão para utilizar o NotebookLM, um sistema voltado para a conversão de documentos em resumos e áudios. O plano integra ainda ferramentas nativas de geração de imagens, vídeos e músicas.

Para fechar o pacote de benefícios, o  Google AI Plus grátis para clientes Vivo engloba 400 GB de armazenamento em nuvem no Google Drive, Gmail e Google Fotos.

Leia a matéria no Canaltech.

  •  

ChatGPT ganha página dedicada à Copa do Mundo com prompts, resultados e mais

O ChatGPT criou uma página especial dedicada à Copa do Mundo 2026. A experiência interativa reúne diversos dados e informações do torneio, como calendário e placares ao vivo, e funciona como um painel em tempo real para quem quer se inteirar do tema.

Segundo a OpenAI, foram 17 milhões de prompts enviados na semana anterior ao início do Mundial associados à Copa. 

Como funciona a experiência da Copa do Mundo no ChatGPT

A experiência está acessível em uma página dedicada (chatgpt.com/football/). No app para celular há a opção “Acompanhe a Copa do Mundo” na página inicial.

-
Entre no Canal do WhatsApp do Canaltech e fique por dentro das últimas notícias sobre tecnologia, lançamentos, dicas e tutoriais incríveis.
-

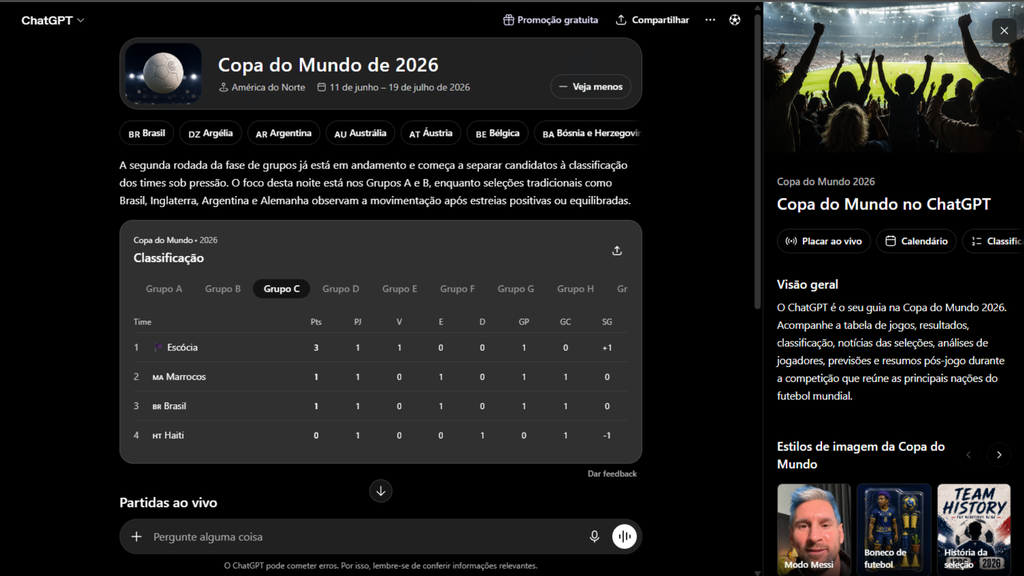
Ao entrar na interface o usuário vê a classificação atual da Copa do Mundo, podendo navegar pelos 12 grupos.

Logo abaixo, há uma visualização das partidas ao vivo e dos próximos jogos. Quando se seleciona uma partida que está acontecendo, além do placar há também estatísticas como posse de bola e finalizações; quem marcou gol ou deu uma assistência; e uma linha do tempo com os lances mais importantes. 

Por fim, na página inicial, o ChatGPT mostra uma seção de “Cobertura recente” personalizada para cada país. Na do Brasil há informações como a busca pela primeira vitória no torneio contra o Haiti e a ausência de Neymar Jr. para o segundo jogo.

A página especial da Copa fica dentro de um chat, ou seja, é possível enviar prompts com perguntas e comandos para o chatbot.

chatgpt
Interface da experiência da Copa do Mundo no ChatGPT (Imagem: Captura de tela/Marcelo Fischer/Canaltech)

Página dedicada para seleções

Cada uma das 48 seleções possui uma página dedicada com a classificação, informações dos próximos jogos e a seção de cobertura — que é alimentada com notícias em tempo real de portais.

Para ver a página de uma seleção específica, basta clicar no botão com o nome do país na parte superior do chat.

Outras ferramentas

Na barra lateral da página, há algumas outras ferramentas focadas na Copa. São elas:

  • Estilos de imagem da Copa do Mundo: templates para criar imagens com o clima da Copa;
  • Destaques: manchetes de fatos da Copa junto de um pequeno parágrafo, e o usuário pode tocar em “Perguntar ao ChatGPT” para saber mais;
  • Prompts de torcedor em 1 toque: perguntas frequentes para responder dúvidas de quem não acompanha o esporte, como por exemplo “explique o VAR”. Há também a opção de criar tabelas e gráficos com apenas um clique.

Disponibilidade

A experiência da Copa do Mundo está disponível para todos os usuários, tanto na versão desktop quanto mobile. 

Nos testes do Canaltech, identificamos que a usabilidade no computador está mais otimizada que pelo celular.

Leia a matéria no Canaltech.

  •  
❌